Тіньова війна ГРУ: функціонування мережі агентів у Європі -- FAZ
В Німеччині та Словаччині всі атаки організовує один підрозділ, а реалізують їх особи, які були залучені за допомогою криптовалют.
Німецькі слідчі встановили зв'язок між підпалом будівельного майданчика в Мюнхені, що стався в ніч на 3 вересня, і російською військовою розвідкою ГРУ. Цей об'єкт розташований неподалік від штаб-квартир оборонних компаній Rohde & Schwarz та Helsing, яка постачає безпілотники для Збройних сил України. За даними розслідування, та ж сама спецслужба також може бути причетною до серпневої атаки дрона на аеропорт Лейпцига, повідомляє видання Frankfurter Allgemeine Zeitung.
На будівельний майданчик з рухомого автомобіля було скинуто два запальні пристрої. Пожежу вдалося швидко ліквідувати, а другий пристрій знешкодили. Правоохоронці затримали чоловіка та жінку, обидва — громадяни Болгарії. Як повідомляють джерела FAZ у сфері безпеки, вони є частиною групи ГРУ, яка діяла з території Словаччини. Німецькі власті вважають, що болгари виконували роль завербованих помічників, так званих агентів низького рангу. Завдана шкода виявилася незначною, оскільки їх дії були невмілими.
Словацька команда мала влаштувати диверсії і в самій Словаччині. Ціллю був завод української компанії Skyeton у Ганішці біля Пряшева, який із 2024 року виробляє розвідувальні дрони для України. Цей підпал зірвали.
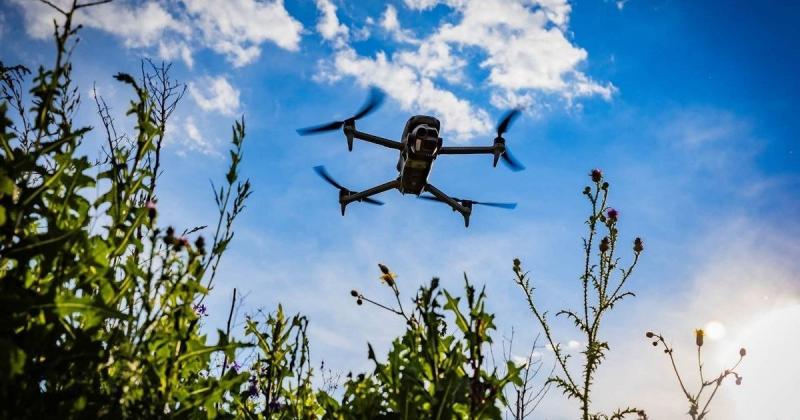
Мюнхенський інцидент став другим нападом у Німеччині за короткий проміжок часу, після невдалої спроби атакувати аеропорт Лейпцига 4 серпня. Дрон з вибухівкою мав на меті знищити український транспортний літак "Антонов", але детонатор не спрацював при ударі об крило. Літак на той момент був заправлений 26 тисячами літрів авіаційного пального. Якби атака була успішною, це могло б викликати масштабну пожежу, яка, ймовірно, поширилася б на сусідній "Антонов". В аналітичних колах вважають, що Росія діяла обережно: напад стався вночі, коли в аеропорту було небагато людей, а ціллю обрали саме український літак. Важливо відзначити, що уражений "Антонов" транспортував боєприпаси для України з кількох європейських країн, зокрема з Німеччини та Франції. Таким чином, атака могла слугувати попередженням для всіх союзників Києва.
Відповідно до інформації FAZ, за лейпцизьку групу відповідав офіцер ГРУ Денис Смолянінов. Дослідницька платформа Dossier Center, заснована колишнім олігархом Михайлом Ходорковським, характеризує його як керівника диверсійних операцій ГРУ. Дрон був захований у земляному укритті в віддаленій місцевості поблизу Мерзебурга. Слідчі виявили там частини безпілотників та вибухові пристрої.
Метою даної кампанії є ураження маршрутів, якими постачаються військові вантажі до України, з метою примусити Німеччину та інші європейські держави зменшити або зупинити свою підтримку Києва. Напади на оборонні підприємства, що співпрацюють з Україною, також переслідують цю ж мету. Служби безпеки вважають, що ГРУ стоїть за численними диверсійними акціями в Німеччині, Польщі, країнах Балтії та інших країнах ЄС. Хоча операції можуть відрізнятися, вони завжди включають використання вибухових пристроїв, запальних елементів або зброї.
Найманців почали використовувати після того, як країни ЄС через повномасштабне вторгнення вислали сотні російських розвідників під дипломатичним прикриттям. Діяти напряму кадровим офіцерам стало складно й ризиковано. Відтоді ГРУ вербує через Telegram непідготовлених людей, яким платять криптовалютою. Це можуть бути прихильники Росії, дрібні злочинці, колишні російські найманці або просто ті, хто хоче швидко заробити.
Підготовка до проведення операцій може займати значний час – від кількох місяців до років. За інформацією західних розвідок, адміністрація Путіна інколи встановлює політичні терміни: до яких дат потрібно оцінити реалістичність планів або здійснити атаку. Не все контролюється з Москви. Східноєвропейські медіа повідомляють про важливий центр ГРУ, розташований у Калінінградській області: у селі Парусне, поблизу військово-морської бази Балтійськ, функціонує 390-й спеціальний розвідувальний пункт Балтійського флоту, який готує кадри для таємних операцій і диверсійних дій.
З метою збереження конфіденційності, російські спецслужби вдаються до використання зашифрованого зв'язку, телефонів із одноразовими SIM-картками та посередників, а також до методів, що нагадують епоху холодної війни: укриттів і тайників. Улітку 2025 року німецька контррозвідка виявила в лісі на межі Берліна та Бранденбурга схованку, в якій знаходилися два бойові пістолети та набої. У серпні міністр внутрішніх справ Александер Добріндт повідомив, що ця зброя була захована з метою здійснення терористичних актів. Пістолети були виведені з ладу та залишені під технічним наглядом, однак місце схованки, здається, було розкрито. Чоловіка, який, імовірно, облаштував це укриття, затримали в Румунії.
Такий резервуар може бути використаний для цілеспрямованих вбивств, подібно до події, що сталася в берлінському парку Тіргартен у 2019 році. Наразі основними мішенями для правоохоронних органів вважаються керівники оборонних підприємств. У 2024 році стало відомо про невдалу спробу замаху на голову компанії Rheinmetall Арміна Паппергера, після чого він отримав посилене охорону. Загрози, які висуваються проти виробників озброєння, є елементом психологічної війни з боку Кремля: Міністерство оборони Росії опублікувало список європейських компаній, які нібито беруть участь у виробництві зброї для України.
Нагадаємо, що Німеччина офіційно поклала відповідальність на Росію за атаку в Лейпцигу: Берлін закрив генеральне консульство РФ у Бонні та відмовився від будівництва "Російського дому". Український Ан-124 тоді перевозив військові боєприпаси, а вибухівку на дроні, за даними криміналістів, виготовили професійно.
У справі Skyeton у серпні затримали трьох підозрюваних: громадянина Латвії та українця у Словаччині, ще одного 26-річного латвійця в Гамбурзі, звідки його передали словацькій стороні. У самій компанії за спробою нападу побачили Росію.